Tu carro esta vacío!

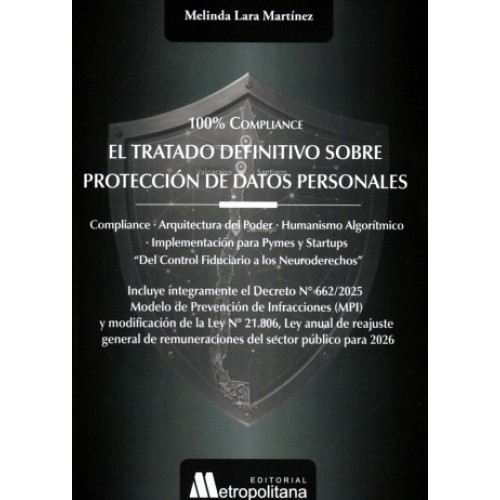
EL TRATADO DEFINITIVO SOBRE PROTECCIÓN DE DATOS PERSONALES - 100% COMPLIANCE

Referencia:
Disponibilidad: En Stock
Disponibilidad: En Stock
$76.000
EL
TRATADO DEFINITIVO SOBRE PROTECCIÓN DE DATOS PERSONALES - 100% COMPLIANCE
Autora:
Melinda Lara Martínez
Edición: Edición 2026
Formato: 1 Tomo - 838 Páginas
Editorial: Metropolitana
Valor: $ 76.000 IVA/Incluido
DESCRIPCIÓN
INCLUYE ÍNTEGRAMENTE EL DECRETO N°662/2025 - MODELO DE PREVENCIÓN DE
INFRACCIONES (MPI) Y MODIFICACIÓN DE LA LEY N°21.806, LEY ANUAL DE REAJUSTE
GENERAL DE REMUNERACIONES DEL SECTOR PÚBLICO PARA 2026.
Es el único texto en Chile que integra en un solo volumen el análisis
constitucional e histórico de la ley, el comentario artículo por artículo con
ejemplos del derecho comparado, la guía práctica de implementación para
organizaciones de cualquier tamaño y el análisis completo del Decreto N°
662/2025 sobre el Modelo de Prevención de Infracciones. La Agencia de
Protección de Datos inicia sus funciones sancionatorias en diciembre de 2026.
El tiempo de preparación es ahora. Este libro es la hoja de ruta.
ÍNDICE
PRIMERA PARTE
EL CÓDIGO DE LA DIGNIDAD DIGITAL, MARCO CONCEPTUAL, HISTÓRICO, PRINCIPIOLÓGICO
Y ESTRATÉGICO
CAPÍTULO I
EL GÉNESIS DE LA SOBERANÍA DIGITAL, HISTORIA, EVOLUCIÓN Y TRANSFORMACIÓN
CIVILIZATORIA
1.1. La
memoria más antigua: cuando la información fue instrumento de dominación
1.2. Las tarjetas perforadas de la muerte: el origen traumático del derecho
moderno
1.3. La Sentencia del Censo: el nacimiento de la autodeterminación informativa
1.4. El Convenio 108 del Consejo de Europa: el primer tratado internacional
vinculante y su relevancia para Chile
1.5. Las Directrices de la OCDE de 1980: la gramática universal de la
privacidad
1.6. La Directiva 95/46/CE: el primer intento europeo de armonización y la
lección del fracaso
1.7. El GDPR: el reglamento que rediseñó el capitalismo global de los datos
1.8. Cronología esencial: de las tarjetas perforadas a la Agencia chilena
1.9. El espejismo chileno: veinticinco años bajo la Ley N° 19.628
1.10. Los hitos constitucionales y judiciales que prepararon el terreno
1.11. La Ley N° 21.719 como acto de soberanía: qué es, qué no es y cómo se
ubica en el ecosistema normativo
1.12. El nuevo contrato social digital y sus implicancias para el compliance
CAPÍTULO II
LA ONTOLOGÍA DEL DATO, DEFINICIONES, ALCANCE, TAXONOMÍA Y CONSECUENCIAS
PRÁCTICAS DEL PATRIMONIO DIGITAL
2.1. El
dato personal como patrimonio: la distinción ontológica con consecuencias
jurídicas
2.2. Taxonomía completa de datos bajo la Ley N° 21.719: implicancias de
compliance por categoría
2.3. El dato vinculable: la protección que cierra la puerta de la evasión
normativa
2.4. El dato como activo de confianza: la economía del cumplimiento
2.5. La protección del “Yo Futuro”: perfiles predictivos, inteligencia
artificial y soberanía cognitiva
2.6. La exclusión de personas jurídicas: alcance real y límites prácticos para
el compliance
CAPÍTULO
III
EL SISTEMA INMUNOLÓGICO DE LA LEY, LOS PRINCIPIOS RECTORES: NATURALEZA
JURÍDICA, ALCANCE OPERATIVO Y FUNCIÓN SANCIONATORIA
3.1. La
naturaleza jurídica de los principios: normas de aplicación directa e inmediata
3.2. Los principios en detalle: análisis operativo y consecuencias para el
compliance
3.3. El sistema de principios como herramienta de auditoría interna
3.4. El rol de la Agencia en la fiscalización de principios: la doctrina de la
“traición al principio”
CAPÍTULO IV
LA SALA DE MÁQUINAS, FUENTES DE LICITUD, CONSENTIMIENTO GRANULAR Y EL TRIPLE
TEST DEL INTERÉS LEGÍTIMO
4.1. La
transformación del consentimiento: de la resignación a la voluntad afirmativa
4.2. El catálogo completo de bases de licitud: cuándo usar cada una
4.3. El Triple Test del interés legítimo: el análisis más exigente del
compliance de datos
4.4. La granularidad del consentimiento: el fin del “tómalo o déjalo”
CAPÍTULO V
EL ARSENAL DEL CIUDADANO, LOS DERECHOS ARCO-POR: MECÁNICA, PLAZOS, LÍMITES Y
CONSECUENCIAS DEL INCUMPLIMIENTO
5.1. Del
derecho declarado al derecho exigible: la transformación estructural
5.2. El catálogo ARCO-POR: análisis operativo de cada derecho
5.3. Los plazos de respuesta y las consecuencias de su incumplimiento
5.4. El diseño del sistema de gestión de derechos: requisitos operativos
5.5. La Agencia como tribunal de derechos: el procedimiento de tutela
CAPÍTULO VI
EL MODELO DE PREVENCIÓN Y LA DEBIDA DILIGENCIA, EXTREMA RESPONSABILIDAD
FIDUCIARIA DEL DIRECTORIO, COMPLIANCE INTEGRADO Y GESTIÓN SISTÉMICA DEL RIESGO
6.1. El
fundamento jurídico de la responsabilidad fiduciaria del directorio
6.2. La arquitectura del sistema de compliance integrado: del MPD al MPI
6.3. El Delegado de Protección de Datos (DPD): función, independencia y
posición institucional
6.4. El mapa de riesgos integrado: más allá de la multa
6.5. El liderazgo ético como ventaja competitiva: del cumplimiento al capital
reputacional
CAPÍTULO
VII
LA FORTALEZA TECNOLÓGICA, GESTIÓN DE RIESGOS, SEGURIDAD OPERATIVA, RESILIENCIA
INSTITUCIONAL Y RESPONSABILIDAD FIDUCIARIA ANTE LAS BRECHAS DE SEGURIDAD
7.1. De la
seguridad perimetral a la resiliencia sistémica: el nuevo marco interpretativo
7.2. El deber de notificación de brechas: la celeridad como obligación legal y
estrategia de gestión
7.3. La nube transfronteriza y la ficción de la tercerización: el directorio
garante
7.4. Security by Design (Seguridad desde el Diseño) y Privacy by Default
(Privacidad por Defecto): el cumplimiento como arquitectura de sistemas
7.5. La preventividad punitiva: el riesgo como infracción autónoma antes del
daño
7.6. La dimensión humana de las brechas: gestión empática, comunicación
transparente y liderazgo
7.7. Datos sensibles: el régimen de protección reforzada y sus consecuencias
operativas
7.8. Datos biométricos: la custodia de lo inmutable y el estándar de diligencia
extrema
7.9. Datos sensibles por inferencia: la transustanciación digital y el
compliance de IA
7.10. La inocencia digital: protección de datos de NNA y responsabilidad del
directorio
CAPÍTULO
VIII
LA GEOPOLÍTICA DEL DATO, TRANSFERENCIAS INTERNACIONALES DE DATOS, SOBERANÍA
DIGITAL, DILIGENCIA TRANSFRONTERIZA Y RESPONSABILIDAD EN LA CADENA GLOBAL
8.1. El
principio de continuidad de la protección y los mecanismos de transferencia
8.2. El dumping de privacidad: distorsión competitiva y obligación del
directorio
8.3. Soberanía digital y autarquía informacional: la perspectiva estratégica
del directorio
8.4. La fuga de soberanía y el riesgo de colonización algorítmica
8.5. El imperialismo algorítmico y el derecho a la no-inferencia ilegítima
8.6. La trazabilidad de la cadena global y la responsabilidad solidaria del
directorio
CAPÍTULO IX
EL MANUAL DE DERECHO PROCESAL DE DATOS, PROCEDIMIENTO SANCIONATORIO, TUTELA DE
DERECHOS, PRUEBA TECNOLÓGICA Y ESTRATEGIAS DE COMPLIANCE DEFENSIVO
9.1. El
procedimiento administrativo sancionatorio: estructura, fases y estrategia
9.2. La reclamación de ilegalidad ante la Corte de Apelaciones
9.3. El litigio colectivo y la cuantificación del daño moral digital
9.4. La prueba pericial tecnológica: el peritaje como fundamento de la defensa
9.5. La medida cautelar de bloqueo: el riesgo existencial y la defensa
proporcional
9.6. La reserva del expediente y la protección de la infraestructura ante el
litigio
9.7. La impugnación de la evidencia algorítmica: metodología y límites
9.8. La publicación de sanciones y la gestión del impacto reputacional
9.9. El horizonte jurisprudencial: el rol formativo de los primeros años de
aplicación
CAPÍTULO X
EL OCASO DEL ANTROPOCENTRISMO ANALÓGICO, INTELIGENCIA ARTIFICIAL, NEURODERECHOS
CONSTITUCIONALES Y LOS DESAFÍOS JURÍDICOS DE LA CUARTA GENERACIÓN DE DERECHOS
10.1. Los
neuroderechos constitucionales: base normativa, alcance y consecuencias
10.2. Neuro-Privacy by Design: el cumplimiento en el diseño de dispositivos y
sistemas cognitivos
10.3. El Habeas Mens: el derecho a impugnar las inferencias sobre los estados
mentales
10.4. La inviolabilidad cognitiva y los límites del tratamiento de neurodatos
10.5. El daño neuro-algorítmico: bases para la responsabilidad civil por
perjuicio cognitivo
10.6. La inalienabilidad neuronal: los límites contractuales del comercio sobre
la conciencia
CAPÍTULO XI
ÉTICA ALGORÍTMICA, AUDITORÍA DE IA Y TRANSPARENCIA COMPUTACIONAL,
EXPLICABILIDAD, AUDITORÍA DE SESGOS, TRAZABILIDAD DEL RAZONAMIENTO DE MÁQUINA Y
RESPONSABILIDAD CIVIL POR DECISIONES AUTOMATIZADAS
11.1.
Transparencia algorítmica: la documentación técnica como activo de cumplimiento
y defensa procesal
11.2. Auditoría de IA y la carga dinámica de la prueba en el litigio
algorítmico
11.3. Métricas de equidad y auditoría de sesgos históricos en los datos de
entrenamiento
11.4. El derecho a la trazabilidad del razonamiento de máquina: la caja negra
forense
11.5. La indemnización por pérdida de oportunidad algorítmica: bases jurídicas
y cuantificación
CAPÍTULO
XII
LA REGULACIÓN DE LA INTELIGENCIA ARTIFICIAL Y EL COLAPSO DEL MODELO DE ROLES
PARALELOS, POR QUÉ LA PROLIFERACIÓN NORMATIVA EXIGE UNA ARQUITECTURA INTEGRADA
DE CUMPLIMIENTO Y CUÁNTO CUESTA IGNORARLO
12.1. La
arquitectura normativa de la Inteligencia Artificial en Chile y su interacción
con la protección de datos personales
12.2. La proliferación de roles obligatorios: el coste real que nadie ha
calculado en voz alta
12.3. Análisis crítico: cinco contradicciones estructurales del modelo de roles
paralelos
12.4. La solución estructural: el modelo del Chief Compliance and Privacy
Officer integrado
12.5. La propuesta legislativa: un artículo de armonización que Chile necesita
urgentemente
12.6. Lo que el directorio debe hacer hoy frente a la regulación de IA: hoja de
ruta de anticipación
SEGUNDA PARTE
ANÁLISIS EXPLICATIVO Y PRÁCTICO — NORMATIVA DE LA LEY N° 21.719
Artículos
1° al 55° - Texto íntegro, explicación, comentario y ejemplos prácticos
TERCERA PARTE
MANUAL PRÁCTICO DE IMPLEMENTACIÓN PARA PYMES Y STARTUPS
Fase I El
Despertar de la Conciencia Digital La Privacidad como Estrategia de Mercado
Fase II Diagnóstico: El Inventario de su «Casa Digital»
Fase III Ingeniería Jurídica: La Puerta de Entrada al Sistema
Fase IV Gobierno y Seguridad Proporcional: La Operatividad Invisible
Fase V Inteligencia Artificial y Crisis: La Frontera Avanzada del Cumplimiento
Toolkit Arsenal de Cumplimiento (Formularios A al G)
Guía de Implementación. Los primeros 30 días
Fase VI El Estándar Internacional como Arquitectura del Cumplimiento — ISO/IEC
27701, ISO/IEC 27001 y COSO
CUARTA PARTE
DECRETO N° 662/2025 — MODELO DE PREVENCIÓN DE INFRACCIONES (MPI)
Tít. I
Disposiciones Generales (Arts. 1° y 2°)
Tít. II De los Programas de Cumplimiento (Arts. 3° al 13°)
Párrafo III Certificación, Registro, Implementación y Supervisión (Arts. 14° al
20°) «Chile hacia el 2030» Proyección Estratégica y el Destino de la Soberanía
Digital
Referencias bibliográficas (APA 7.ª edición)